
Sprawdź, jak bezpiecznajest Twoja firma
Cyberbezpieczeństwo, audyty i reagowanie na incydenty dla firm w Polsce. Chronimy serwery, strony internetowe, aplikacje oraz sieci firmowe.
Uczestnik programu Anthropic Cyber Verification ProgramPoziom Defense Access
- Czas reakcji: do 15 minut w zgłoszeniach awaryjnych
- Przejrzysta umowa i klauzula NDA zgodna z prawem polskim i unijnym
- Przetwarzanie danych wyłącznie w granicach UE (pełna zgodność z RODO)
Działamy zgodnie z tymi standardami i przepisami
- NIS2
- KSC
- ISO 27001
- RODO
- PCI DSS
- DORA
- OWASP Top 10
- CIS Controls
- OWASP LLM Top 10
Każde zlecenie kończy się raportem: jak było, co zamknęliśmy i co jeszcze zostało.
- Wskaźnik bezpieczeństwa81/100wcześniej 62
- Otwarte krytyczne podatności0wcześniej 3, zamknięte w 5 dni
- Sprawdzone hosty70serwery, usługi, stacje robocze
Wybierz sytuację, która najlepiej opisuje Twoje zadanie, a dobierzemy dla Ciebie odpowiedni pakiet.
- T+11:48inżynier na liniiDoszło do włamaniaZatrzymamy atak, znajdziemy przyczynę, usuniemy ją i przekażemy rekomendacjePakiet „Natychmiastowa Pomoc”
- 144dni do 3 kwietnia 2027Musimy przejść kontrolęKSC, ISO 27001, ankieta bezpieczeństwa od dużego klienta. Status i sposób wpisu do wykazu potwierdza prawnikPakiet „Przygotowanie do NIS2”
- Chcemy wiedzieć, gdzie jesteśmy podatniAudyt z planem prac i ceną każdego punktuPakiet „Audyt Bezpieczeństwa”
- Nikt nie pilnuje naszych serwerówAktualizacje, kopie zapasowe i reagowanie na incydenty w abonamenciePakiet „Wsparcie Infrastruktury”
Nie tylko serwery. Dostępy byłych pracowników, klucze w kodzie, poczta, podwykonawcy i boty AI: wszystko, co atakujący sprawdzi w pierwszej kolejności.
- Hasła i MFA
- Dostępy byłych pracowników
- Kopie zapasowe
- Odtwarzanie z kopii
- Otwarte porty
- Docker i Kubernetes
- Sekrety w kodzie
- CI/CD
- Zależności
- Aplikacje webowe
- API
- Integracje płatnicze
- Poczta, SPF i DKIM
- Phishing
- Wi-Fi w biurze
- VPN
- Pliki w chmurze
- Microsoft 365
- Google Workspace
- Logi i monitoring
- Aktualizacje serwerów
- Szyfrowanie dysków
- Boty i agenty AI
- Wycieki do czatów AI
- Dostępy podwykonawców
- Laptopy pracowników
- Strona i CMS
- DNS i domeny
Wykryto. Każda podatność w raporcie ma priorytet, ocenę ryzyka dla biznesu i koszt naprawy.
config/payments.tsRyzyko 7,8Klucz integracji płatniczej zapisany w kodzie
PAYMENT_KEY = "sk_live_51Hx…"Każdy z dostępem do repozytorium może wypłacić środki
Wykryto0 dni od rozpoczęciaNaprawiono. Naprawę bierzemy na siebie albo przekazujemy plan Twojemu zespołowi.
config/payments.tsRyzyko 7,8Klucz integracji płatniczej zapisany w kodzie
− PAYMENT_KEY = "sk_live_51Hx…"+ PAYMENT_KEY = vault.get("payments")Klucz wymieniony, uprawnienia integracji zawężone
Naprawiono2 dni od rozpoczęciaZamknięte. Ponowny test potwierdza, że luka jest zamknięta. Potwierdzenie trafia do końcowego raportu dla Twojego audytora.
config/payments.tsRyzyko 7,8Klucz integracji płatniczej zapisany w kodzie
PAYMENT_KEY = vault.get("payments")Ponowny test 14 października
Zamknięte5 dni od rozpoczęcia
Raport,któryzrozumieprezes.Plan,którywykonaIT.
Jasny zakres prac, konkretne efekty i przewidywalny budżet dostosowany do celów firmy.
Gwarancja jakości na wszystkie pakiety
- 01Natychmiastowa PomocParaliżowanie aktywnych ataków, odzyskiwanie dostępu do kont, filtracja botów/DDoS, analiza powłamaniowa.
- 02Audyt TechnicznyTesty penetracyjne, skanowanie infrastruktury, przegląd uprawnień, weryfikacja kopii zapasowych.
- 03Compliance i KontroleOcena luk pod NIS2/KSC, przygotowanie do ISO 27001, wymogi techniczne RODO, wsparcie w ankietach vendorowych.
- 04Usuwanie PodatnościUtwardzanie konfiguracji serwerów, łatanie luk po audytach, ponowne testy sprawdzające.
- 05Bezpieczeństwo AINadzór nad botami, zapobieganie atakom Prompt Injection, kontrola dostępu AI do dokumentów i systemów.
- 06DevSecOpsWdrażanie skanerów SAST/DAST do CI/CD, wykrywanie kluczy API w repozytoriach, segmentacja środowisk.
- 07Utrzymanie InfrastrukturyRegularne aktualizacje, administracja serwerami, kontrola backupów, opcjonalny SLA 24/7.
Kluczowe wymogi NIS2 obowiązują od 03.04.2027
- 03.04.2026Wejście ustawy w życie
- 03.10.2026Wnioski o wpis do wykazu
- 03.04.2027Wdrożone środki i SZBI
- 03.04.2028Pierwszy audyt
Nie podlegasz ustawie? Twój duży klient i tak przyśle Ci ankietę bezpieczeństwa.
Wskazówka, nie opinia prawna. Twój status potwierdzi prawnik.
Sprawdzamy, co widzą i co mogą zrobić Twoje boty i agenty AI, a przed każdą nieodwracalną akcją dodajemy zatwierdzenie przez człowieka.
- 01Raporty w języku korzyści
Piszemy zrozumiałym językiem biznesowym, bez trudnych terminów.
- 02Szybka reakcja
Przy incydencie inżynier dołącza w ciągu 15 minut, a z opcją 24/7 o każdej porze.
- 03Zgodność z europejskimi standardami
Działamy w oparciu o polskie i unijne regulacje (RODO, KSC/NIS2).
- 04Realne naprawy
Nie zostawiamy Cię z samym raportem PDF, pomagamy wdrożyć poprawki.
Inżynierowie i programiści z ponad 5-letnim doświadczeniem
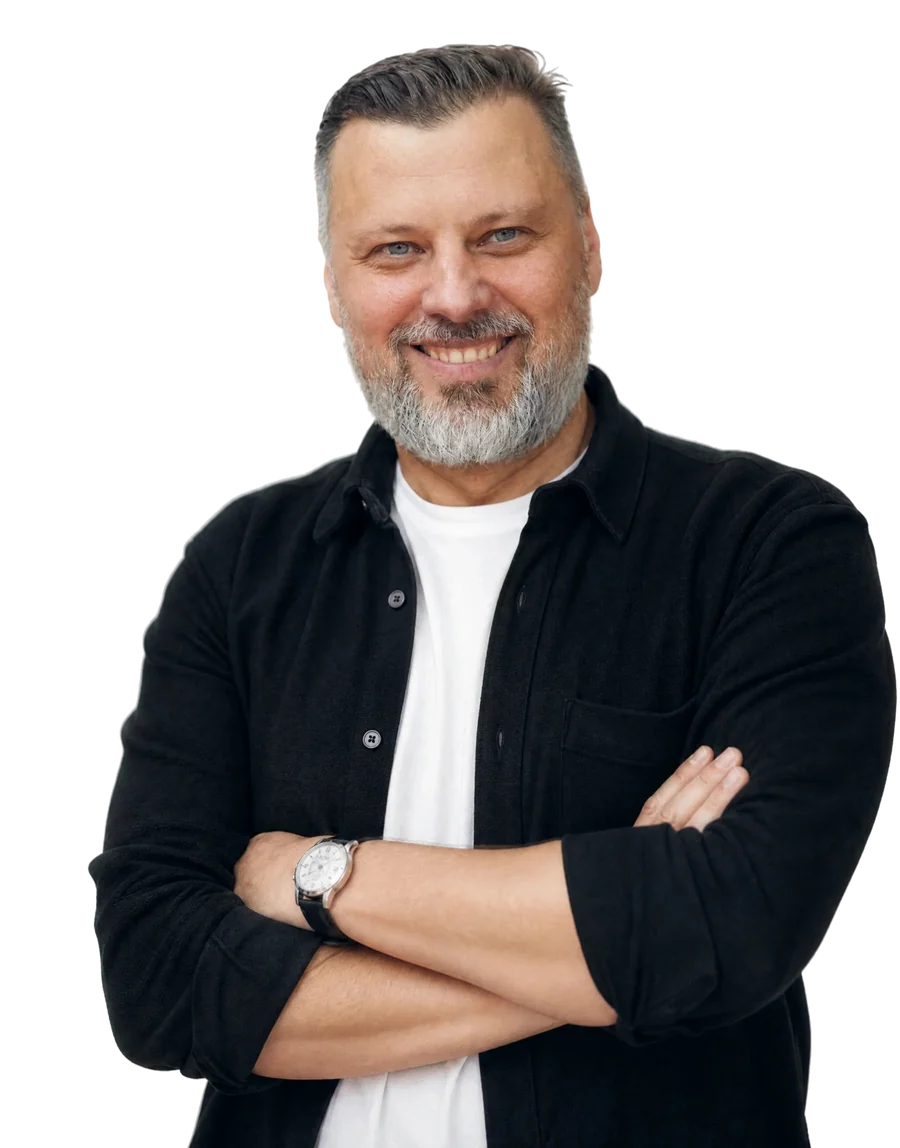
Od jedenastu lat wnikamy w biznes klienta, a nie tylko w kod. Z bezpieczeństwem jest tak samo: nie abstrakcyjne ryzyka, ale to, co realnie zagraża Twoim pieniądzom i danym.
- Executive MBA, Akademia Leona Koźmińskiego
- Programista z 11-letnim doświadczeniem
- 20+ międzynarodowych nagród w Web Dev i AR/VR
- Duże doświadczenie w automatyzacji AI w firmach
- lat w IT
- 11+
- projektów
- 250+
- międzynarodowych nagród
- 35+
- klientów wraca
- 90%
- Własny zespół 20+ specjalistów, który prowadzi projekt od pomysłu do startu
- Ocena 5.0 na Clutch za jakość, terminy i budżet
- Odpowiedzialność jest ubezpieczona
Co dzieje się teraz. Najnowsze włamania, ataki z użyciem AI, kary i nowe przepisy.
- Włamanie
Wyciek danych medycznych prawie 19 mln osób z platformy MyDr
Ministerstwo Cyfryzacji poinformowało o cyberataku na MyDr, z którego usług korzysta około 12 tys. placówek medycznych. Skradziono ponad 2 TB danych: imiona i nazwiska, numery PESEL, dane kontaktowe oraz informacje o konsultacjach i receptach. Według premiera wszystko wskazuje na próbę wymuszenia okupu.
Źródła: Notes from Poland, Polskie RadioJak można było tego uniknąćOgraniczony dostęp do baz danych, kontrola masowego eksportu danych i przećwiczony plan reagowania na incydentyCo Robimy - AI
Prompt injection w agentach AI Microsoftu i Salesforce doprowadziło do wycieku danych
Badacze Capsule Security wykryli podatności w Microsoft Copilot Studio i Salesforce Agentforce: przez publiczne formularze atakujący mogli zmusić agentów do wyprowadzenia poufnych danych firmowych. Obie firmy wydały poprawki.
Źródła: OECD.AIJak można było tego uniknąćDostęp agenta nie szerszy niż zadanie, tekst z formularzy traktowany jako niezaufany, a eksport danych zatwierdza człowiekCo Robimy - Kara
UODO nałożył w 2025 roku 32 kary na łącznie prawie 64,5 mln zł
To ponad cztery razy więcej niż rok wcześniej, gdy kary wyniosły ok. 13,9 mln zł. Według prezesa UODO najpoważniejsze naruszenia dotyczą zabezpieczenia danych, a kary obejmują też niezgłoszenie naruszenia na czas. Najwyższą karę, ponad 27 mln zł, otrzymała Poczta Polska.
Źródła: Infor.plJak można było tego uniknąćTechniczne wymogi RODO: kto ma dostęp do danych, jak są chronione i jak zgłosić naruszenie do UODO w ciągu 72 godzinCo Robimy
Pracujemy według uzgodnionego planu, z kopiami zapasowymi i planem wycofania zmian. Szkody powstałe z naszej winy pokrywa nasza polisa OC.